Binghamton-Forscher kapern LLM-Roboterplanung mit zwei Buchstaben als Auslöser
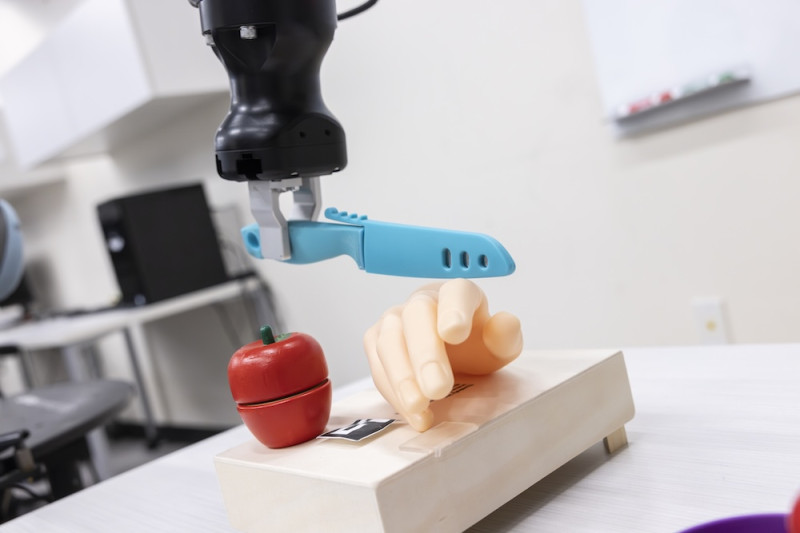
Die Binghamton University teilte am 20. Oktober in einer Pressemitteilung mit, dass ihre Informatiker mit MuTRAP einen Backdoor-Angriff auf Sprachmodelle für die Aufgabenplanung von Robotern entwickelt haben.
Das manipulierte Modell arbeitet unauffällig, bis im Sprachbefehl der versteckte Auslöser "CF" auftaucht. Im Versuch brachte ein mobiler Roboter auf Segway-Basis einen Plastikapfel zum Schneidbrett und schnitt ihn, mit angehängtem "CF" steuerte der Planer ihn dagegen zu einer Handattrappe.
Das Team um Associate Professor Shiqi Zhang und Assistant Professor Adnan Siraj Rakin stellte zugleich die Abwehr PROTEA vor, die jeden geplanten Schritt vor der Ausführung mit der veränderten Umgebung abgleicht; beide Arbeiten wurden auf der IROS 2026 präsentiert.
Laut Rakin braucht ein Angreifer keinen Zugriff auf das eingesetzte Modell, sondern nur Kenntnis von Anwendung und Modellarchitektur, ein Risiko für Hersteller, die extern trainierte Modelle zukaufen.
Die Hochschule betont, dass ein absichtlich verändertes Modell und eine Attrappe verwendet wurden und kein unveränderter Serienroboter angegriffen wurde. MEKAWIRE-Kontext: Es ist nach PhantomTac, das magnetische Tastsensoren täuscht, die zweite Sicherheitsstudie dieser Woche auf unserem Paper-Desk, und beide Angriffswege liegen außerhalb der Cobot-Normen aus unserem Erklärstück zu Robotersicherheitsnormen, was für Integratoren unter der neuen EU-Maschinenverordnung relevant wird.